RGPD en colegios: guía sencilla sobre datos de alumnos
El RGPD en colegios explicado con sencillez: qué implica para los datos de alumnos, qué preguntar a un proveedor y una lista para su secretaría este trimestre.
Lo esencial
- Su escuela es la responsable del tratamiento de los datos de los alumnos. Cualquier proveedor de software que los guarde por usted es un encargado del tratamiento y necesita un contrato de encargo por escrito.
- Recoja solo lo que de verdad usa, limite quién puede verlo según el rol y lleve un registro de quién cambió qué.
- Conozca su protocolo ante una brecha antes de necesitarlo: una brecha notificable se comunica a la autoridad de control en un plazo de 72 horas, siempre que sea posible.
El RGPD en colegios se reduce a cinco hábitos: saber por qué guarda cada dato de un alumno, guardar lo menos posible, mantenerlo seguro, dejar que solo lo vean las personas adecuadas y poder demostrar lo que ha hecho. La norma es larga, pero para una secretaría escolar esos hábitos cubren la mayor parte del trabajo diario. El resto es el papeleo que demuestra que esos hábitos son reales.
Esta guía es para equipos directivos, responsables de secretaría y las personas que dirigen escuelas de fin de semana y actividades extraescolares. Explica en términos prácticos qué significa el Reglamento General de Protección de Datos para las fichas de los alumnos, qué comprobar antes de meter cualquiera de esos datos en un software y qué hacer el mal día en que algo sale mal.
Antes, una aclaración sincera. Esto es información general para secretarías escolares, no asesoramiento jurídico. Su país puede añadir sus propias normas además del RGPD, y si tiene dudas sobre un caso concreto, consulte a su delegado de protección de datos o a su autoridad de control.
Qué significa el RGPD para una escuela, en una tabla
El reglamento en sí es el Reglamento (UE) 2016/679. No hace falta leerlo entero. Estos seis artículos hacen la mayor parte del trabajo en una escuela:
| Artículo | Qué dice | Cómo se ve en una escuela |
|---|---|---|
| Artículo 5 | Principios, entre ellos la minimización de datos | Recoja solo los campos que de verdad usa. Borre lo que ya no necesita. |
| Artículo 8 | Menores y servicios en línea; los Estados miembros fijan la edad entre 13 y 16 años | Tenga cuidado cuando los alumnos se registran ellos mismos en servicios en línea. |
| Artículo 20 | Portabilidad de los datos | Los datos deben poder salir en un formato estructurado y de lectura mecánica. |
| Artículo 28 | Los encargados necesitan un contrato por escrito | Cada proveedor que guarda sus datos firma un contrato de encargo del tratamiento. |
| Artículo 32 | Seguridad del tratamiento | Contraseñas, acceso por rol, conexiones cifradas, un alojamiento razonable. |
| Artículo 33 | Notificar las brechas en 72 horas, siempre que sea posible | Sepa quién decide, quién notifica y dónde. |
Si trabaja en el Reino Unido, las normas están en el UK GDPR, y la Information Commissioner's Office publica recursos para escuelas sobre la información de los menores. Merece la pena leerlos esté en el país que esté, porque están escritos justo para las preguntas que se hace una secretaría escolar.
¿Quién es responsable de los datos de los alumnos: la escuela o el proveedor?
La escuela es la responsable del tratamiento. Usted decide qué datos recoge sobre los alumnos y las familias y para qué los usa. Esa responsabilidad sigue siendo suya aunque los datos estén en el sistema de otro.
Cualquier empresa que guarde o trate esos datos en su nombre es un encargado del tratamiento: su software de gestión escolar, su proveedor de correo electrónico, la nube donde acaban los formularios de admisión. El artículo 28 dice que la relación debe constar en un contrato por escrito, que suele llamarse contrato de encargo del tratamiento. Cubre qué puede hacer el encargado con los datos, la seguridad, los subencargados, la notificación de brechas y qué pasa con los datos al final.
En la práctica, haga una lista sencilla de todas las herramientas que tocan datos de alumnos. A la mayoría de las secretarías les sorprende lo larga que sale. Después compruebe que tiene archivado un contrato de encargo de cada una.
Minimización de datos: el hábito que más problemas ahorra
El artículo 5 le pide que los datos sean «adecuados, pertinentes y limitados» a lo que necesita. Es el principio que merece estar colgado en la pared de secretaría, porque cada campo que no recoge es un campo que no puede filtrarse, quedarse desactualizado ni necesitar un procedimiento de borrado.
Repase su formulario de matrícula línea a línea y pregúntese para qué sirve cada pregunta:
- Nombre, fecha de nacimiento, grupo: necesarios para pasar lista.
- Nombres, teléfono y e-mail de los tutores legales: necesarios para avisar a las familias de faltas y emergencias.
- Notas médicas y de alergias: necesarias, pero solo deben verlas las personas que cuidan del alumno.
- Religión, nacionalidad, empresa del segundo progenitor: pregúntese si alguien usa esto de verdad. Si no, deje de pedirlo.
- Fichas antiguas de alumnos que se fueron hace años: fije un plazo de conservación y cúmplalo.
Los datos sensibles, como la información de salud, merecen un cuidado especial. Limítelos al personal que los necesita y no los copie en correos ni en hojas de cálculo compartidas.
Acceso por rol y un registro de los cambios
El RGPD no enumera las medidas de seguridad exactas que debe usar. El artículo 32 pide una seguridad adecuada al riesgo. Para una escuela, las medidas más útiles son las menos vistosas.
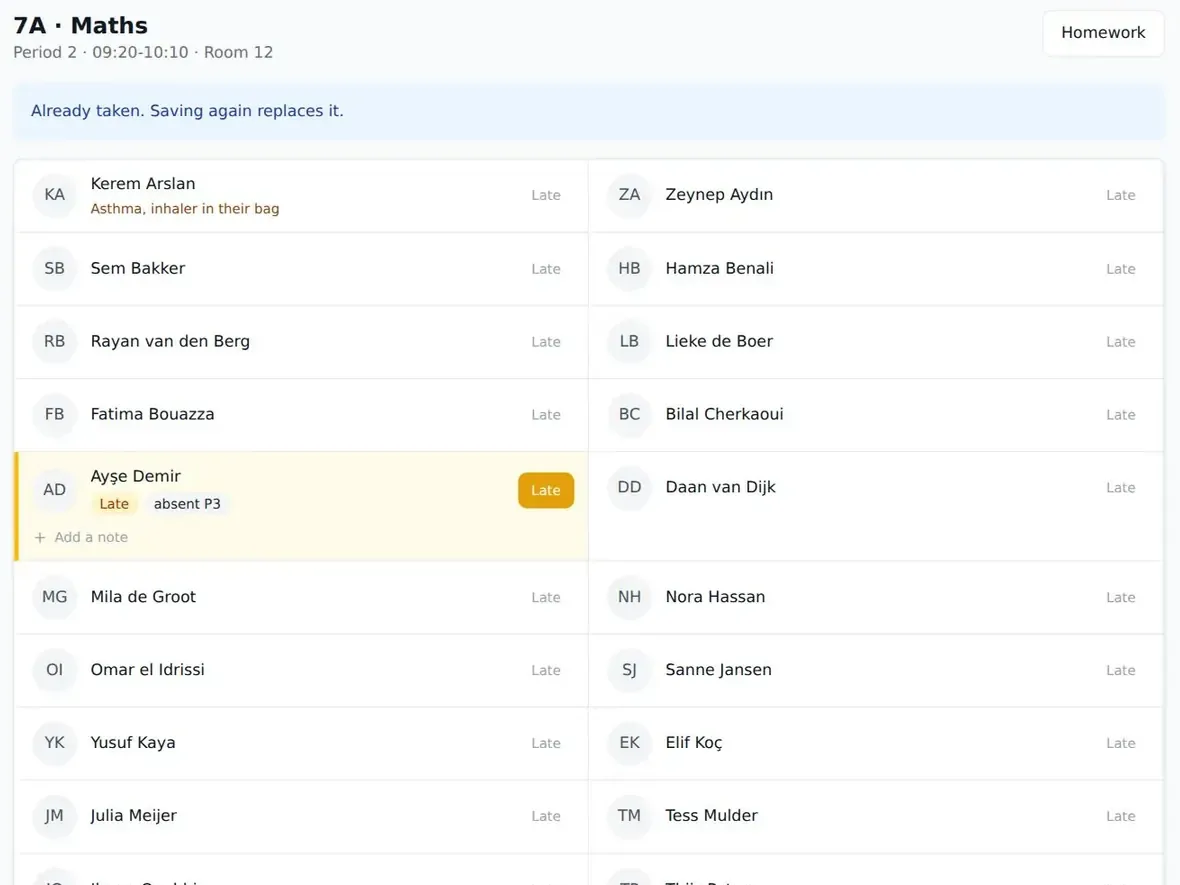
Dé a cada persona su propio acceso. Con contraseñas compartidas en secretaría es imposible saber quién hizo qué. Después dé a cada rol solo lo que necesita: un docente necesita la lista y los datos de contacto de sus propios grupos, no las notas médicas de toda la escuela. Una familia necesita a su propio hijo, nada más.
La segunda medida es un registro. Si cambia el teléfono de un tutor legal y un mensaje llega a quien no debe, querrá ver quién lo cambió y cuándo. En StudaHub, los permisos se fijan por rol (dirección, secretaría, docentes, familias y alumnos tienen cada uno su propia vista, vea los cinco roles) y cada cambio en las fichas y en los permisos queda en un historial de cambios. Use el sistema que use, exija las dos cosas.
Dónde están los datos y cómo sacarlos
El lugar de alojamiento importa porque las transferencias de datos personales fuera de la UE tienen condiciones adicionales. Lo más sencillo para una escuela europea es un proveedor que aloje los datos en la UE.
Igual de importante es la salida. El artículo 20 da a las personas el derecho, en determinados casos, a recibir sus datos en un formato estructurado, de uso común y de lectura mecánica. Aparte de ese derecho, como responsable del tratamiento usted siempre debería poder llevarse todos sus datos si cambia de proveedor. Si un proveedor pone difícil la exportación o la cobra, es un problema para el RGPD y para su presupuesto. Nuestra guía sobre cómo cambiar de software de gestión escolar trata la parte práctica del cambio.
StudaHub se aloja en la UE y los datos son de la escuela: puede exportarlo todo en formatos abiertos en cualquier momento, también cuando se vaya.
¿Qué debe hacer una escuela tras una brecha de datos?
Las brechas en las escuelas rara vez son espectaculares. Una hoja de cálculo con datos de contacto se envía al grupo de familias equivocado. Un portátil con una exportación sin cifrar se queda olvidado en un tren. Un antiguo voluntario todavía tiene un acceso que funciona.
El artículo 33 dice que una violación de la seguridad de los datos personales debe notificarse a la autoridad de control en un plazo de 72 horas desde que se tiene constancia de ella, siempre que sea posible, salvo que sea improbable que suponga un riesgo para los derechos y libertades de las personas. Setenta y dos horas pasan rápido, sobre todo en fin de semana, así que decida ahora el protocolo:
- Conténgala. Recupere el correo, desactive el acceso, cambie la contraseña.
- Póngala por escrito. Qué pasó, cuándo, qué datos, cuántas personas.
- Decida si hay que notificarla. La dirección y su delegado de protección de datos lo deciden juntos.
- Notifíquela si hace falta, e informe a las familias afectadas cuando el riesgo para ellas sea alto.
- Corrija la causa. Después registre la brecha aunque no la haya notificado.
Menores, consentimiento y servicios en línea
El artículo 8 se malinterpreta a menudo. Trata del consentimiento de los menores cuando se les ofrecen servicios en línea directamente, y cada Estado miembro fija la edad, entre 13 y 16 años, por debajo de la cual un progenitor debe dar o autorizar ese consentimiento.
Para la administración escolar esencial, como las listas, los datos de contacto y los deberes, las escuelas por lo general no se basan en el consentimiento del alumno, porque la escuela necesita los datos para hacer su trabajo. El consentimiento importa más para los extras opcionales: las fotos en la web, un blog del grupo, una aplicación en la que un docente quiere que los alumnos se registren ellos mismos. Cuando un docente propone una herramienta en línea nueva, ese es el momento de comprobar las normas de edad de su país y si la herramienta tiene un contrato de encargo del tratamiento.
Una lista de comprobación del RGPD para su secretaría
Cópiela en su rutina de secretaría de cada trimestre:
- Tenemos una lista de todos los sistemas que guardan datos de alumnos o familias
- Cada proveedor de esa lista tiene archivado un contrato de encargo del tratamiento firmado
- Sabemos dónde aloja nuestros datos cada proveedor
- Nuestro formulario de matrícula solo pide los datos que de verdad usamos
- Las notas médicas y sensibles solo las ve el personal que las necesita
- Cada miembro del personal y cada voluntario tiene su propio acceso, sin contraseñas compartidas
- Quienes se van (personal, voluntarios, familias) pierden el acceso su último día
- Los cambios en las fichas y en los permisos quedan registrados
- Podemos exportar todos nuestros datos en un formato abierto y lo hemos probado
- Tenemos un plazo de conservación para las fichas antiguas y lo cumplimos
- Todo el mundo conoce el protocolo ante una brecha y quién decide sobre la notificación en 72 horas
- Nuestra información sobre privacidad para las familias está al día y es fácil de encontrar
Por dónde empezar con el RGPD en colegios
No intente arreglarlo todo en una semana. Empiece por la lista de sistemas y los contratos de encargo, porque ese paso suele destapar las mayores lagunas. Después recorte el formulario de matrícula, ordene los accesos y escriba el protocolo ante brechas en una sola página.
Aplicar bien el RGPD en colegios es, sobre todo, buena práctica de secretaría puesta por escrito. Si está eligiendo un software nuevo, use la lista de arriba como sus preguntas y compare las respuestas junto con los precios. Pida a cada proveedor que le muestre los roles, el historial de cambios y la exportación antes de meter ningún dato de alumnos. En StudaHub, los 3 primeros meses son a mitad de precio.
Preguntas frecuentes
¿Se aplica el RGPD a las escuelas pequeñas y a las escuelas de fin de semana?
Sí. El RGPD se aplica a toda organización que trate datos personales de personas en la UE, sea cual sea su tamaño y aunque la lleven voluntarios. Una escuela de los sábados con una hoja de nombres, teléfonos y notas médicas tiene las mismas obligaciones básicas que un gran colegio: un buen motivo, datos mínimos, seguridad razonable y transparencia.
¿Necesitan los colegios el consentimiento de las familias para guardar las fichas de los alumnos?
Normalmente no para las fichas esenciales, como las listas y los contactos, porque la escuela las necesita para funcionar. Importa más para lo opcional, como las fotos en la web. El artículo 8 del RGPD trata de los menores y los servicios en línea; cada Estado miembro fija la edad entre 13 y 16 años. Consulte la normativa nacional.
¿Qué debe preguntar un colegio a un proveedor de software sobre el RGPD?
Pida un contrato de encargo del tratamiento firmado y pregunte dónde se alojan los datos, quién accede a ellos en el proveedor, cómo se controla el acceso por rol, si se registran los cambios, cómo le comunican una brecha y cómo lo exporta todo en formatos abiertos si se va. Una respuesta vaga es una señal de alarma.
¿Quién es responsable de los datos de los alumnos según el RGPD, el colegio o el proveedor de software?
El colegio es el responsable del tratamiento: decide por qué y cómo se usan los datos de los alumnos y sigue respondiendo de ellos. Un proveedor que los guarda para la escuela es un encargado del tratamiento y trabaja con un contrato por escrito, el que exige el artículo 28. Ambos tienen obligaciones, pero ante las familias responde la escuela.
¿Cuánto tiempo puede guardar un colegio las fichas de los alumnos?
El RGPD no fija un plazo único. Las fichas deben conservarse solo mientras haya una finalidad clara, y algunos registros tienen plazos mínimos legales que dependen de su país. Anote un plazo de conservación para cada tipo de registro, aplíquelo cada año y asegúrese de que su software le permite borrar o exportar los datos cuando venza.