RGPD à l’école : guide simple des données des élèves
Le RGPD à l’école expliqué simplement : les règles pour les données des élèves, les questions à poser à un fournisseur et une liste pour votre secrétariat.
L’essentiel
- Votre école est responsable du traitement des données des élèves. Tout fournisseur de logiciel qui les stocke pour vous est un sous-traitant et doit signer un contrat de sous-traitance écrit.
- Ne collectez que ce que vous utilisez vraiment, limitez qui peut le voir selon le rôle, et gardez une trace de qui a modifié quoi.
- Connaissez votre procédure en cas de violation avant d’en avoir besoin : une violation à notifier doit l’être à l’autorité de contrôle dans les 72 heures, si possible.
Le RGPD à l’école se résume à cinq habitudes : savoir pourquoi vous détenez chaque donnée sur un élève, en détenir le moins possible, la protéger, ne la montrer qu’aux bonnes personnes et pouvoir prouver ce que vous avez fait. Le règlement est long, mais pour un secrétariat d’école, ces habitudes couvrent l’essentiel du travail quotidien. Le reste, c’est la paperasse qui prouve que ces habitudes sont réelles.
Ce guide s’adresse aux chefs d’établissement, aux responsables de secrétariat et aux personnes qui gèrent des écoles du week-end et des clubs. Il explique concrètement ce que le Règlement général sur la protection des données implique pour les dossiers des élèves, ce qu’il faut vérifier avant de mettre ces données dans un logiciel, et que faire en cas d’incident.
Une précision honnête d’abord. Il s’agit d’informations générales pour les secrétariats d’école, pas d’un avis juridique. Votre pays peut ajouter ses propres règles au RGPD, et en cas de doute sur une situation précise, demandez à votre délégué à la protection des données ou à votre autorité de contrôle.
Ce que le RGPD signifie pour une école, en un tableau
Le texte lui-même est le règlement (UE) 2016/679. Inutile de tout lire. Ces six articles couvrent l’essentiel de ce qui concerne une école :
| Article | Ce qu’il dit | Ce que cela donne dans une école |
|---|---|---|
| Article 5 | Les principes, dont la minimisation des données | Ne collecter que les champs que vous utilisez vraiment. Supprimer ce dont vous n’avez plus besoin. |
| Article 8 | Les enfants et les services en ligne ; les États membres fixent l’âge entre 13 et 16 ans | Être prudent quand des élèves s’inscrivent eux-mêmes à des services en ligne. |
| Article 20 | La portabilité des données | Les données doivent pouvoir sortir dans un format structuré et lisible par machine. |
| Article 28 | Les sous-traitants ont besoin d’un contrat écrit | Chaque fournisseur qui stocke vos données signe un contrat de sous-traitance. |
| Article 32 | La sécurité du traitement | Mots de passe, accès selon le rôle, connexions chiffrées, hébergement fiable. |
| Article 33 | Notifier les violations dans les 72 heures, si possible | Savoir qui décide, qui notifie et à qui. |
Si vous travaillez au Royaume-Uni, les règles relèvent du UK GDPR, et l’Information Commissioner’s Office publie des ressources pour les écoles sur les informations concernant les enfants. Elles valent la peine d’être lues quel que soit votre pays, car elles répondent précisément aux questions que se pose un secrétariat d’école.
En France, l’autorité de contrôle est la CNIL, qui publie des fiches pratiques destinées aux établissements scolaires.
Qui est responsable des données des élèves : l’école ou le fournisseur ?
L’école est responsable du traitement. C’est vous qui décidez quelles données vous collectez sur les élèves et les familles et à quoi elles servent. Cette responsabilité reste la vôtre même quand les données se trouvent dans le système de quelqu’un d’autre.
Toute entreprise qui stocke ou traite ces données pour votre compte est un sous-traitant : votre logiciel de gestion scolaire, votre fournisseur de messagerie, le stockage en ligne où finissent les dossiers d’inscription. L’article 28 impose que cette relation soit fixée dans un contrat écrit, appelé en général contrat de sous-traitance (en anglais DPA). Il précise ce que le sous-traitant peut faire des données, la sécurité, les sous-traitants ultérieurs, la notification des violations et le sort des données à la fin.
En pratique, faites une simple liste de tous les outils qui touchent aux données des élèves. La plupart des secrétariats sont surpris de sa longueur. Vérifiez ensuite que vous avez un contrat de sous-traitance pour chacun.
La minimisation des données : l’habitude qui évite le plus d’ennuis
L’article 5 demande que les données soient « adéquates, pertinentes et limitées » à ce qui est nécessaire. C’est le principe à afficher au mur du secrétariat, car chaque champ que vous ne collectez pas est un champ qui ne peut ni fuiter, ni devenir obsolète, ni exiger une procédure de suppression.
Reprenez votre formulaire d’inscription ligne par ligne et demandez-vous à quoi sert chaque question :
- Nom, date de naissance, classe : nécessaires pour faire l’appel.
- Noms, téléphone et e-mail des responsables légaux : nécessaires pour joindre les familles en cas d’absence ou d’urgence.
- Notes médicales et allergies : nécessaires, mais seules les personnes qui s’occupent de l’enfant doivent les voir.
- Religion, nationalité, employeur du second parent : demandez-vous si quelqu’un s’en sert vraiment. Sinon, arrêtez de les collecter.
- Anciens dossiers d’élèves partis depuis des années : fixez une durée de conservation et respectez-la.
Les informations sensibles, comme les données de santé, méritent une attention particulière. Réservez-les au personnel qui en a besoin, et ne les recopiez pas dans des e-mails ou des tableurs partagés.
L’accès selon le rôle et la trace des modifications
Le RGPD ne dresse pas la liste exacte des mesures de sécurité à appliquer. L’article 32 demande une sécurité adaptée au risque. Pour une école, les mesures les plus utiles sont les moins spectaculaires.
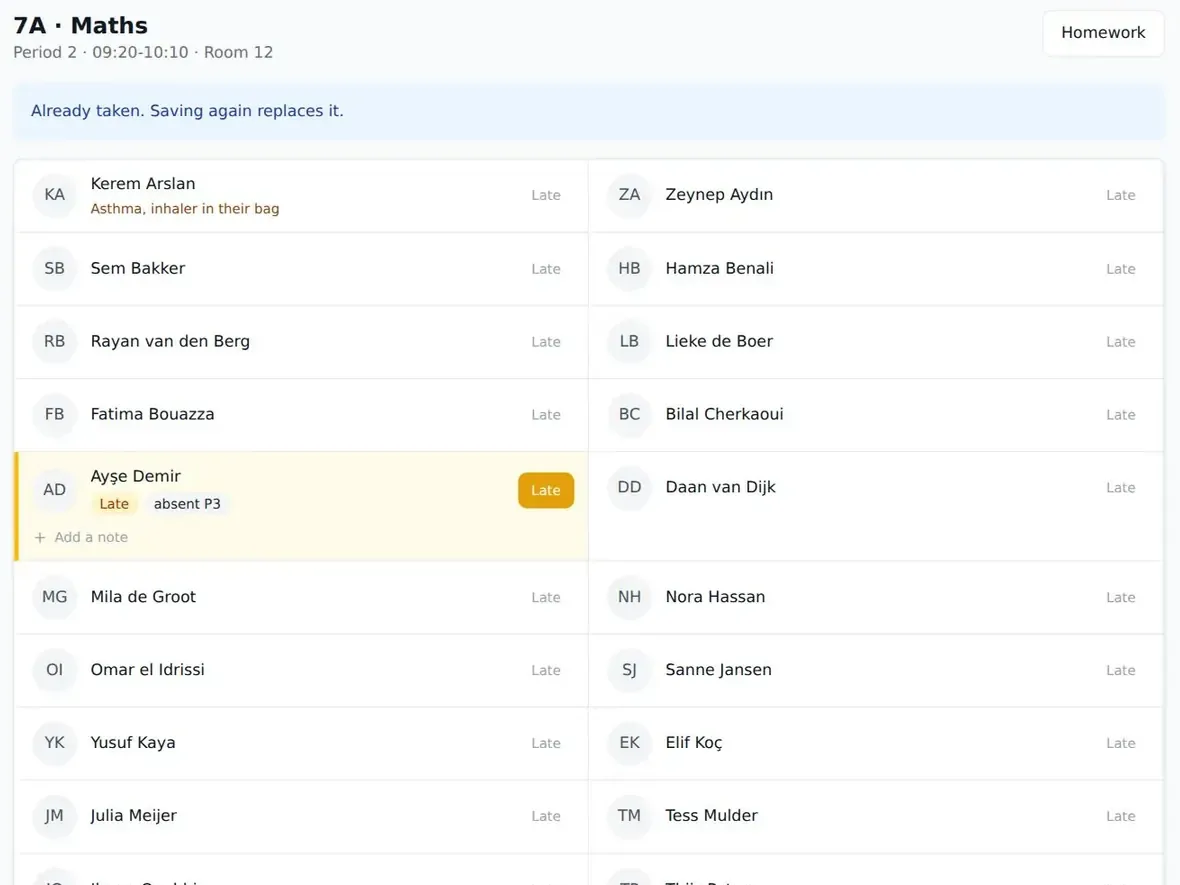
Donnez à chaque personne son propre identifiant. Avec des mots de passe partagés au secrétariat, impossible de savoir qui a fait quoi. Donnez ensuite à chaque rôle uniquement ce dont il a besoin : un enseignant a besoin du registre et des coordonnées de ses propres classes, pas des notes médicales de toute l’école. Un parent a besoin des informations concernant son propre enfant, rien de plus.
La deuxième mesure est un journal. Si le numéro de téléphone d’un responsable légal change et qu’un message part à la mauvaise personne, vous voulez voir qui l’a modifié et quand. Dans StudaHub, les droits d’accès sont définis par rôle (direction, secrétariat, enseignants, parents et élèves ont chacun leur propre vue, voir les cinq rôles) et chaque modification des dossiers et des droits d’accès est enregistrée dans un journal d’audit. Quel que soit votre logiciel, exigez les deux.
Où sont les données et comment les récupérer ?
Le lieu d’hébergement compte, car les transferts de données personnelles hors de l’UE sont soumis à des conditions supplémentaires. La situation la plus simple pour une école européenne est un fournisseur qui héberge dans l’UE.
La possibilité de récupérer vos données est tout aussi importante. L’article 20 donne aux personnes le droit, dans certains cas, de recevoir leurs données dans un format structuré, couramment utilisé et lisible par machine. Indépendamment de ce droit, en tant que responsable du traitement, vous devez toujours pouvoir emporter l’ensemble de vos données si vous changez de fournisseur. Si un fournisseur complique l’export ou le fait payer, c’est un problème pour le RGPD et pour votre budget. Notre guide pour changer de logiciel de gestion scolaire traite du côté pratique du changement.
StudaHub est hébergé dans l’UE et l’école est propriétaire de ses données : vous pouvez tout exporter dans des formats ouverts à tout moment, y compris quand vous partez.
Que doit faire une école après une violation de données ?
Dans les écoles, les violations sont rarement spectaculaires. Un tableur de coordonnées est envoyé par e-mail au mauvais groupe de parents. Un ordinateur portable contenant un export non chiffré est oublié dans un train. Un ancien bénévole a encore un identifiant qui fonctionne.
L’article 33 prévoit qu’une violation de données personnelles doit être notifiée à l’autorité de contrôle (la CNIL en France) au plus tard 72 heures après en avoir pris connaissance, si possible, sauf si elle n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes. Soixante-douze heures passent vite, surtout un week-end, alors fixez la procédure dès maintenant :
- Limiter les dégâts. Rappeler l’e-mail, désactiver l’identifiant, changer le mot de passe.
- Tout noter. Ce qui s’est passé, quand, quelles données, combien de personnes.
- Décider s’il faut notifier. La direction et votre délégué à la protection des données prennent cette décision ensemble.
- Notifier si nécessaire, et informer les familles concernées quand le risque pour elles est élevé.
- Corriger la cause. Puis consigner la violation, même si vous ne l’avez pas notifiée.
Les enfants, le consentement et les services en ligne
L’article 8 est souvent mal compris. Il porte sur le consentement des enfants quand des services en ligne leur sont proposés directement, et chaque État membre fixe entre 13 et 16 ans l’âge en dessous duquel un parent doit donner ou autoriser ce consentement.
Pour la gestion scolaire essentielle, comme les registres d’appel, les coordonnées et les devoirs, les écoles ne s’appuient en général pas sur le consentement de l’enfant, car l’école a besoin de ces données pour faire son travail. Le consentement compte davantage pour les options : les photos sur le site, un blog de classe, une application à laquelle un enseignant veut que les élèves s’inscrivent eux-mêmes. Quand un enseignant propose un nouvel outil en ligne, c’est le moment de vérifier les règles d’âge de votre pays et si l’outil propose un contrat de sous-traitance.
Une liste de contrôle RGPD pour le secrétariat de votre école
Intégrez-la à la routine de chaque trimestre au secrétariat :
- Nous avons la liste de tous les systèmes qui contiennent des données d’élèves ou de familles
- Chaque fournisseur de cette liste a un contrat de sous-traitance signé dans nos dossiers
- Nous savons où chaque fournisseur héberge nos données
- Notre formulaire d’inscription ne demande que les données que nous utilisons vraiment
- Les notes médicales et sensibles ne sont visibles que par le personnel qui en a besoin
- Chaque membre du personnel et chaque bénévole a son propre identifiant, sans mot de passe partagé
- Les personnes qui partent (personnel, bénévoles, familles) perdent leur accès le dernier jour
- Les modifications des dossiers et des droits d’accès sont journalisées
- Nous pouvons exporter toutes nos données dans un format ouvert et nous l’avons testé
- Nous avons une durée de conservation pour les anciens dossiers et nous la respectons
- Tout le monde connaît la procédure en cas de violation et qui décide de la notification sous 72 heures
- Notre information sur la protection des données pour les parents est à jour et facile à trouver
Par où commencer avec le RGPD à l’école
N’essayez pas de tout régler en une semaine. Commencez par la liste des systèmes et les contrats de sous-traitance, car cette étape révèle en général les plus grosses lacunes. Allégez ensuite le formulaire d’inscription, faites le ménage dans les identifiants et rédigez la procédure en cas de violation sur une seule page.
Appliquer le RGPD à l’école, c’est surtout mettre par écrit une bonne organisation de secrétariat. Si vous choisissez un nouveau logiciel, utilisez la liste ci-dessus comme liste de questions, et comparez les réponses avec les tarifs. Posez aussi ces questions à StudaHub sur les rôles, le journal d’audit et l’export avant d’y mettre la moindre donnée d’élève. Chez StudaHub, les 3 premiers mois sont à moitié prix.
Questions fréquentes
Le RGPD s’applique-t-il aux petites écoles et aux écoles du week-end ?
Oui. Le RGPD s’applique à tout organisme qui traite des données personnelles dans l’UE, quelle que soit sa taille, même avec des bénévoles. Une école du samedi qui tient un tableur de noms, de numéros et de notes médicales a les mêmes obligations de base qu’une grande école : une bonne raison, peu de données, une sécurité adaptée, de l’honnêteté.
Une école a-t-elle besoin du consentement des parents pour tenir les dossiers des élèves ?
Le consentement n’est en général pas la base légale des dossiers essentiels comme les registres et les coordonnées, car l’école en a besoin. Il compte plus pour des options comme les photos en ligne. L’article 8 du RGPD porte sur les enfants et les services en ligne, chaque État membre fixant l’âge entre 13 et 16 ans. Vérifiez votre pays.
Que doit demander une école à un fournisseur de logiciel au sujet du RGPD ?
Demandez un contrat de sous-traitance signé, le lieu d’hébergement des données, qui chez le fournisseur peut y accéder, comment l’accès est limité selon le rôle, si les modifications sont journalisées, comment les violations vous sont signalées, et comment tout exporter dans des formats ouverts si vous partez. Une réponse vague sur l’un de ces points est un signal d’alerte.
Qui est responsable des données des élèves selon le RGPD, l’école ou le fournisseur du logiciel ?
L’école est responsable du traitement : elle décide pourquoi et comment les données des élèves sont utilisées et en reste responsable. Un fournisseur qui stocke les données pour l’école est un sous-traitant, lié par un contrat écrit : le contrat de sous-traitance exigé par l’article 28. Les deux ont des obligations, mais l’école rend des comptes aux parents.
Combien de temps une école peut-elle conserver les dossiers des élèves ?
Le RGPD ne fixe pas une durée unique. Les dossiers ne doivent être conservés que tant qu’il existe une finalité claire, et certains ont des durées minimales légales qui dépendent de votre pays. Notez une durée de conservation pour chaque type de dossier, appliquez-la chaque année, et vérifiez que votre logiciel permet de supprimer ou d’exporter les données à l’échéance.