GDPR scuola: guida chiara ai dati degli studenti
GDPR a scuola in parole semplici: che cosa significano le regole per i dati degli studenti, che cosa chiedere ai fornitori e una checklist per la segreteria.
In sintesi
- La vostra scuola è il titolare dei dati degli studenti. Ogni fornitore di software che li conserva per voi è un responsabile del trattamento e serve un accordo scritto sul trattamento dei dati.
- Raccogliete solo ciò che usate davvero, limitate per ruolo chi può vederlo e tenete traccia di chi ha modificato che cosa.
- Conoscete la procedura per le violazioni prima che serva: una violazione da notificare va comunicata all’autorità di controllo entro 72 ore, ove possibile.
Il GDPR a scuola si riduce a cinque abitudini: sapere perché conservate ogni dato di uno studente, conservarne il meno possibile, tenerlo al sicuro, farlo vedere solo alle persone giuste ed essere in grado di dimostrare che cosa avete fatto. Il regolamento è lungo, ma per una segreteria scolastica queste abitudini coprono la maggior parte del lavoro quotidiano. Il resto sono documenti che dimostrano che le abitudini sono reali.
Questa guida è per dirigenti scolastici, responsabili di segreteria e per chi gestisce scuole del fine settimana e doposcuola. Spiega in termini pratici che cosa significa il Regolamento generale sulla protezione dei dati per l’anagrafica degli studenti, che cosa controllare prima di inserire questi dati in un software e che cosa fare nel giorno storto in cui qualcosa va male.
Prima, una nota onesta. Queste sono informazioni generali per le segreterie scolastiche, non una consulenza legale. Il vostro Paese può aggiungere regole proprie al GDPR, e se avete dubbi su un caso specifico chiedete al vostro consulente per la protezione dei dati o alla vostra autorità di controllo.
Che cosa significa il GDPR per una scuola, in una tabella
Il regolamento è il Regolamento (UE) 2016/679. Non serve leggerlo tutto. Questi sei articoli fanno la maggior parte del lavoro in una scuola:
| Articolo | Che cosa dice | Come si traduce in una scuola |
|---|---|---|
| Articolo 5 | Principi, tra cui la minimizzazione dei dati | Raccogliete solo i campi che usate davvero. Cancellate ciò che non vi serve più. |
| Articolo 8 | Minori e servizi online; gli Stati membri fissano l’età tra 13 e 16 anni | Fate attenzione quando gli studenti si iscrivono direttamente a servizi online. |
| Articolo 20 | Portabilità dei dati | I dati devono poter uscire in un formato strutturato e leggibile da dispositivo automatico. |
| Articolo 28 | I responsabili del trattamento hanno bisogno di un contratto scritto | Ogni fornitore che conserva i vostri dati firma un accordo sul trattamento dei dati. |
| Articolo 32 | Sicurezza del trattamento | Password, accesso per ruolo, connessioni cifrate, hosting adeguato. |
| Articolo 33 | Notifica delle violazioni entro 72 ore, ove possibile | Sapete chi decide, chi notifica e a chi. |
Nel Regno Unito le regole rientrano nello UK GDPR e l’Information Commissioner’s Office pubblica risorse per le scuole sui dati dei minori. Vale la pena leggerle in qualunque Paese siate, perché rispondono proprio alle domande che si fa una segreteria scolastica.
Chi è responsabile dei dati degli studenti: la scuola o il fornitore?
La scuola è il titolare del trattamento. Siete voi a decidere quali dati raccogliere su studenti e famiglie e per che cosa usarli. Questa responsabilità resta vostra anche quando i dati si trovano nel sistema di qualcun altro.
Ogni azienda che conserva o tratta quei dati per vostro conto è un responsabile del trattamento: il vostro gestionale scolastico, il vostro fornitore di e-mail, il cloud dove finiscono i moduli di iscrizione. L’articolo 28 stabilisce che il rapporto va definito in un contratto scritto, di solito chiamato accordo sul trattamento dei dati (in inglese DPA). Copre che cosa può fare il responsabile con i dati, la sicurezza, gli eventuali sub-responsabili, la notifica delle violazioni e che cosa succede ai dati alla fine.
In pratica, fate un semplice elenco di ogni strumento che tocca i dati degli studenti. La maggior parte delle segreterie si stupisce di quanto diventi lungo. Poi controllate che per ciascuno ci sia un accordo sul trattamento dei dati in archivio.
Minimizzazione dei dati: l’abitudine che evita più guai
L’articolo 5 chiede che i dati siano «adeguati, pertinenti e limitati» a ciò che serve. È il principio da appendere al muro della segreteria, perché ogni campo che non raccogliete è un campo che non può trapelare, diventare obsoleto o richiedere una procedura di cancellazione.
Rileggete riga per riga il vostro modulo di iscrizione e chiedetevi a che cosa serve ogni domanda:
- Nome, data di nascita, classe: servono per il registro.
- Nomi dei tutori, telefono ed e-mail: servono per contattare le famiglie per assenze ed emergenze.
- Note mediche e allergie: servono, ma devono vederle solo le persone che si occupano del bambino.
- Religione, nazionalità, datore di lavoro del secondo genitore: chiedetevi se qualcuno usa davvero questi dati. Se no, smettete di raccoglierli.
- Vecchi dati di studenti che se ne sono andati anni fa: fissate un periodo di conservazione e rispettatelo.
I dati delicati come quelli sulla salute meritano un’attenzione in più. Limitateli al personale che ne ha bisogno, e non copiateli in e-mail o fogli di calcolo condivisi.
Accesso per ruolo e registro delle modifiche
Il GDPR non elenca le misure di sicurezza esatte da adottare. L’articolo 32 chiede una sicurezza adeguata al rischio. Per una scuola, le misure più utili sono le meno appariscenti.
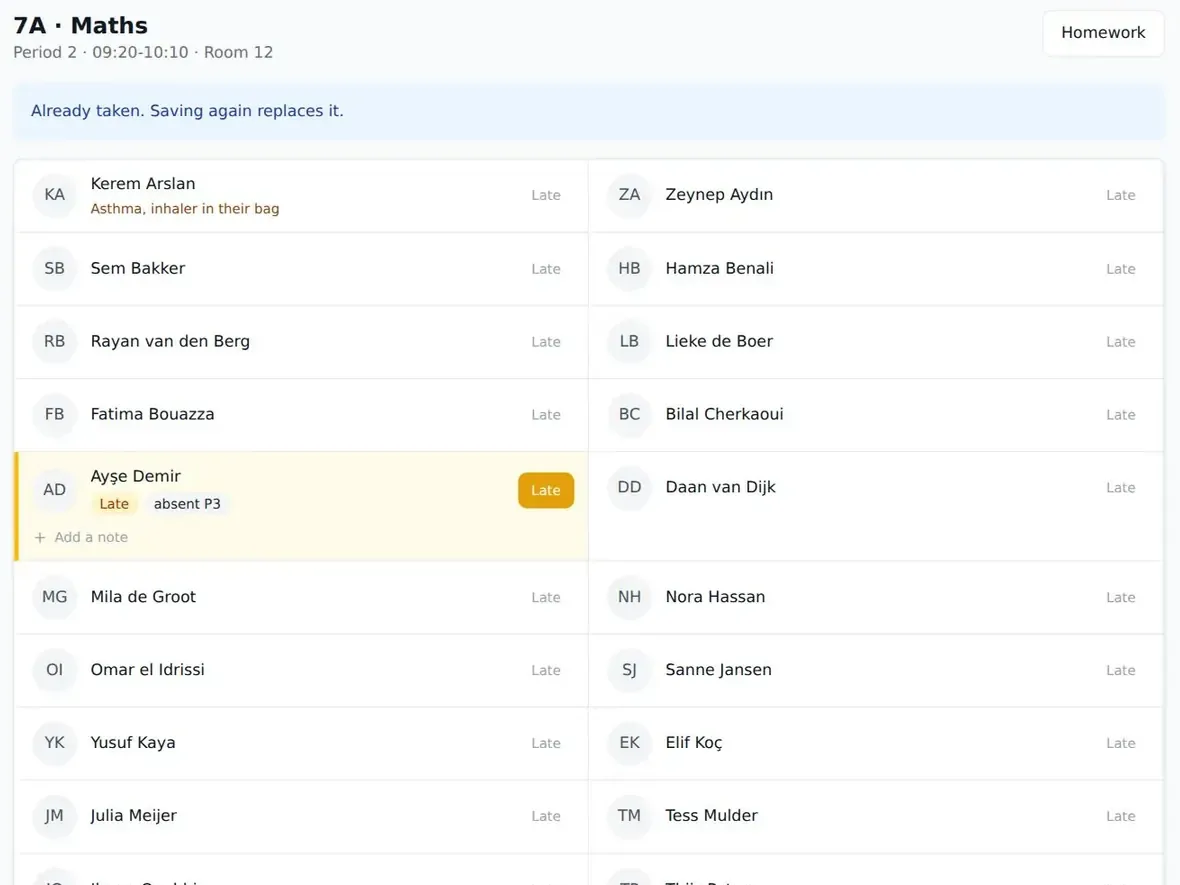
Date a ogni persona il proprio accesso. Le password condivise della segreteria rendono impossibile sapere chi ha fatto che cosa. Poi date a ogni ruolo solo ciò che gli serve: un docente ha bisogno del registro e dei contatti delle proprie classi, non delle note mediche di tutta la scuola. Un genitore ha bisogno del proprio figlio, niente di più.
La seconda misura è un registro delle modifiche. Se cambia il numero di telefono di un tutore e un messaggio arriva alla persona sbagliata, volete vedere chi l’ha modificato e quando. In StudaHub i permessi si impostano per ruolo (dirigenza, segreteria, docenti, genitori e studenti hanno ciascuno la propria vista, vedete i cinque ruoli) e ogni modifica all’anagrafica e ai permessi finisce in un registro delle modifiche. Qualunque sistema usiate, chiedete entrambe le cose.
Dove si trovano i dati e come riprenderli
Il luogo di hosting conta, perché i trasferimenti di dati personali fuori dall’UE comportano condizioni aggiuntive. La posizione più semplice per una scuola europea è un fornitore che ospita i dati nell’UE.
Altrettanto importante è l’uscita. L’articolo 20 dà alle persone il diritto, in determinati casi, di ricevere i propri dati in un formato strutturato, di uso comune e leggibile da dispositivo automatico. A parte questo diritto, come titolare dovreste sempre poter portare con voi l’intero insieme dei dati se cambiate fornitore. Se un fornitore rende difficile l’esportazione o la fa pagare, è un problema per il GDPR e per il vostro bilancio. La nostra guida su come cambiare gestionale scolastico tratta il lato pratico del passaggio.
StudaHub è ospitato nell’UE e i dati appartengono alla scuola: potete esportare tutto in formati aperti in qualsiasi momento, anche quando ve ne andate.
Che cosa deve fare una scuola dopo una violazione dei dati?
A scuola le violazioni sono raramente spettacolari. Un foglio di calcolo con i contatti viene inviato al gruppo di genitori sbagliato. Un portatile con un’esportazione non cifrata resta su un treno. Un ex volontario ha ancora un accesso funzionante.
L’articolo 33 stabilisce che una violazione dei dati personali va notificata all’autorità di controllo entro 72 ore dal momento in cui se ne è venuti a conoscenza, ove possibile, a meno che sia improbabile che presenti un rischio per i diritti e le libertà delle persone. Settantadue ore passano in fretta, soprattutto nel fine settimana, quindi decidete adesso la procedura:
- Contenete il danno. Richiamate l’e-mail, disattivate l’accesso, cambiate la password.
- Mettete tutto per iscritto. Che cosa è successo, quando, quali dati, quante persone.
- Decidete se va notificata. Lo decidono insieme il dirigente scolastico e il vostro consulente per la protezione dei dati.
- Notificate se necessario, e informate le famiglie coinvolte quando il rischio per loro è elevato.
- Eliminate la causa. Poi registrate la violazione anche se non l’avete notificata.
Minori, consenso e servizi online
L’articolo 8 viene spesso frainteso. Riguarda il consenso dei minori quando i servizi online vengono offerti direttamente a loro, e ogni Stato membro fissa un’età tra 13 e 16 anni al di sotto della quale il consenso deve essere dato o autorizzato da un genitore.
Per l’amministrazione scolastica di base, come registri, contatti e compiti, le scuole in genere non si basano sul consenso del bambino, perché la scuola ha bisogno di quei dati per svolgere il suo compito. Il consenso conta di più per gli extra facoltativi: le foto sul sito, un blog di classe, un’app a cui un docente vuole che gli studenti si iscrivano da soli. Quando un docente propone un nuovo strumento online, è il momento di controllare le regole sull’età nel vostro Paese e se lo strumento ha un accordo sul trattamento dei dati.
Una checklist GDPR per la vostra segreteria
Copiatela nella routine di segreteria di ogni periodo:
- Abbiamo un elenco di ogni sistema che contiene dati di studenti o famiglie
- Per ogni fornitore dell’elenco abbiamo in archivio un accordo sul trattamento dei dati firmato
- Sappiamo dove ogni fornitore ospita i nostri dati
- Il nostro modulo di iscrizione chiede solo i dati che usiamo davvero
- Le note mediche e i dati delicati sono visibili solo al personale che ne ha bisogno
- Ogni membro del personale e ogni volontario ha il proprio accesso, nessuna password condivisa
- Chi se ne va (personale, volontari, famiglie) perde l’accesso l’ultimo giorno
- Le modifiche all’anagrafica e ai permessi vengono registrate
- Possiamo esportare tutti i nostri dati in un formato aperto e l’abbiamo provato
- Abbiamo un periodo di conservazione per i vecchi dati e lo rispettiamo
- Tutti conoscono la procedura per le violazioni e sanno chi decide sulla notifica entro 72 ore
- La nostra informativa sulla privacy per i genitori è aggiornata e facile da trovare
Da dove cominciare con il GDPR a scuola
Non cercate di sistemare tutto in una settimana. Partite dall’elenco dei sistemi e dagli accordi sul trattamento dei dati, perché è il passo che di solito fa emergere le lacune più grandi. Poi snellite il modulo di iscrizione, mettete ordine negli accessi e scrivete la procedura per le violazioni su una sola pagina.
Una buona pratica GDPR a scuola è soprattutto una buona pratica di segreteria messa per iscritto. Se state scegliendo un nuovo software, usate la checklist qui sopra come elenco di domande e confrontate le risposte insieme ai prezzi. Chiedete a ogni fornitore di mostrarvi ruoli, registro delle modifiche ed esportazione prima di inserire qualsiasi dato degli studenti. Con StudaHub i primi 3 mesi costano la metà.
Domande frequenti
Il GDPR vale anche per le piccole scuole e le scuole del fine settimana?
Sì. Il GDPR si applica a ogni organizzazione che tratta dati personali di persone nell’UE, di qualsiasi dimensione, anche se gestita da volontari. Una scuola del sabato con un foglio di nomi, telefoni e note mediche ha gli stessi obblighi di base di una grande scuola: un buon motivo, pochi dati, sicurezza adeguata e trasparenza con le famiglie.
Le scuole hanno bisogno del consenso dei genitori per conservare i dati degli studenti?
Di solito il consenso non è la base per i dati essenziali come registri e contatti, che servono alla scuola per funzionare. Conta di più per cose facoltative come le foto sul sito. L’articolo 8 del GDPR riguarda minori e servizi online, con un’età fissata da ogni Stato membro tra 13 e 16 anni. Verificate le indicazioni nazionali.
Che cosa dovrebbe chiedere una scuola a un fornitore di software sul GDPR?
Chiedete un accordo sul trattamento dei dati firmato, dove sono ospitati i dati, chi presso il fornitore può accedervi, come l’accesso è limitato per ruolo, se le modifiche vengono registrate, come vi vengono comunicate le violazioni e come esportare tutto in formati aperti se ve ne andate. Risposte vaghe su uno di questi punti sono un campanello d’allarme.
Chi è responsabile dei dati degli studenti secondo il GDPR, la scuola o il fornitore del software?
La scuola è il titolare: decide perché e come si usano i dati degli studenti e ne resta responsabile. Un fornitore di software che conserva i dati per la scuola è un responsabile del trattamento e deve operare in base a un contratto scritto, l’accordo previsto dall’articolo 28. Entrambi hanno obblighi, ma ai genitori risponde la scuola.
Per quanto tempo una scuola può conservare i dati degli studenti?
Il GDPR non fissa un periodo unico. I dati vanno conservati solo finché c’è uno scopo chiaro, e per alcuni documenti la legge del vostro Paese prevede tempi minimi. Scrivete un periodo di conservazione per ogni tipo di dato, applicatelo ogni anno e verificate che il software vi permetta di cancellare o esportare i dati alla scadenza.