GDPR ve okul öğrenci verileri: sade bir rehber
GDPR ve okul öğrenci verileri sade dille: kurallar ne demek, yazılım tedarikçisine ne sorulmalı ve idari ofisin bu dönem kullanabileceği bir kontrol listesi.
Öne çıkanlar
- Okulunuz öğrenci verilerinin veri sorumlusudur. Bu verileri sizin adınıza saklayan her yazılım tedarikçisi bir veri işleyendir ve yazılı bir veri işleme sözleşmesi gerekir.
- Yalnızca gerçekten kullandığınız verileri toplayın, kimin görebileceğini role göre sınırlayın ve kimin neyi değiştirdiğinin kaydını tutun.
- İhlal prosedürünüzü ihtiyaç duymadan önce bilin: bildirilmesi gereken bir ihlal, mümkünse 72 saat içinde denetim makamına bildirilir.
Okullar için GDPR beş alışkanlığa dayanır: her bir öğrenci verisini neden tuttuğunuzu bilin, olabildiğince az veri tutun, verileri güvende tutun, yalnızca doğru kişilerin görmesine izin verin ve ne yaptığınızı gösterebilin. Yasa uzundur, ama bir okulun idari ofisi için bu alışkanlıklar günlük işin çoğunu kapsar. Geri kalanı, bu alışkanlıkların gerçek olduğunu kanıtlayan evrak işidir.
Bu rehber okul müdürleri, idari ofis sorumluları ve hafta sonu okullarını ve kulüpleri yürüten kişiler için yazıldı. Genel Veri Koruma Tüzüğü’nün (GDPR) okul öğrenci verileri ve kayıtları için pratikte ne anlama geldiğini, bu verilerin herhangi birini bir yazılıma koymadan önce neleri kontrol etmeniz gerektiğini ve bir şeyler ters gittiği o kötü günde ne yapmanız gerektiğini açıklar.
Önce dürüst bir not. Bu, okul idari ofisleri için genel bir bilgilendirmedir, hukuki tavsiye değildir. Ülkeniz GDPR’nin üstüne kendi kurallarını ekleyebilir; belirli bir durumdan emin değilseniz veri koruma danışmanınıza ya da denetim makamınıza sorun.
GDPR bir okul için ne anlama gelir, tek tabloda
Tüzüğün kendisi Regulation (EU) 2016/679’dur. Hepsini okumanız gerekmez. Bir okulda işin çoğunu şu altı madde görür:
| Madde | Ne söyler | Bir okulda neye benzer |
|---|---|---|
| 5. madde | Veri minimizasyonu dahil ilkeler | Yalnızca gerçekten kullandığınız alanları toplayın. Artık ihtiyacınız olmayanı silin. |
| 8. madde | Çocuklar ve çevrim içi hizmetler; yaşı üye devletler 13 ile 16 arasında belirler | Öğrenciler çevrim içi hizmetlere doğrudan kaydolduğunda dikkatli olun. |
| 20. madde | Veri taşınabilirliği | Veriler yapılandırılmış, makinece okunabilir bir formatta dışarı alınabilmelidir. |
| 28. madde | Veri işleyenler yazılı bir sözleşmeye ihtiyaç duyar | Verilerinizi saklayan her tedarikçi bir veri işleme sözleşmesi imzalar. |
| 32. madde | İşleme güvenliği | Şifreler, role göre erişim, şifreli bağlantılar, makul barındırma. |
| 33. madde | İhlalleri mümkünse 72 saat içinde bildirin | Kimin karar verdiğini, kimin ve nereye bildirdiğini bilin. |
Birleşik Krallık’ta çalışıyorsanız kurallar UK GDPR kapsamındadır ve Information Commissioner’s Office çocukların bilgileri konusunda okullara yönelik kaynaklar yayımlar. Hangi ülkede olursanız olun okunmaya değerler, çünkü tam olarak bir okul idari ofisinin sorduğu sorular için yazılmışlardır.
Öğrenci verilerinden kim sorumlu: okul mu tedarikçi mi?
Okul veri sorumlusudur. Öğrenciler ve aileler hakkında hangi verileri topladığınıza ve bunları ne için kullandığınıza siz karar verirsiniz. Veriler başka birinin sisteminde dursa bile bu sorumluluk sizde kalır.
Bu verileri sizin adınıza saklayan ya da işleyen her şirket bir veri işleyendir: okul yönetim yazılımınız, e-posta sağlayıcınız, kayıt formlarının sonunda gittiği bulut sürücüsü. 28. madde bu ilişkinin, genellikle veri işleme sözleşmesi (İngilizcede DPA) denen yazılı bir sözleşmeyle düzenlenmesi gerektiğini söyler. Sözleşme; veri işleyenin verilerle neler yapabileceğini, güvenliği, alt işleyenleri, ihlal bildirimini ve sonunda verilere ne olacağını kapsar.
Uygulamada, öğrenci verilerine dokunan her aracın basit bir listesini çıkarın. Çoğu idari ofis listenin ne kadar uzadığına şaşırır. Ardından her biri için dosyada bir veri işleme sözleşmesi olduğunu kontrol edin.
Veri minimizasyonu: en çok dertten kurtaran alışkanlık
- madde, verileri ihtiyacınız olanla “yeterli, ilgili ve sınırlı” tutmanızı ister. İdari ofisin duvarına asılmaya değer ilke budur, çünkü toplamadığınız her alan sızamayan, eskimeyen ve silme prosedürü gerektirmeyen bir alandır.
Kayıt formunuzu satır satır gözden geçirin ve her sorunun ne işe yaradığını sorun:
- Ad, doğum tarihi, sınıf: yoklamayı yürütmek için gerekli.
- Veli adları, telefon ve e-posta: devamsızlık ve acil durumlar için ailelere ulaşmak için gerekli.
- Sağlık ve alerji notları: gerekli, ama yalnızca çocukla ilgilenen kişiler görmeli.
- Din, uyruk, ikinci velinin işvereni: bunu gerçekten kullanan biri olup olmadığını sorun. Yoksa toplamayı bırakın.
- Yıllar önce ayrılmış öğrencilerin eski kayıtları: bir saklama süresi belirleyin ve ona uyun.
Sağlık bilgileri gibi hassas ayrıntılar ekstra özeni hak eder. Bunları ihtiyacı olan personelle sınırlı tutun ve e-postalara ya da paylaşılan tablolara kopyalamayın.
Role göre erişim ve değişikliklerin kaydı
GDPR, kullanmanız gereken güvenlik önlemlerini tek tek saymaz. 32. madde, riske uygun bir güvenlik ister. Bir okul için en yararlı önlemler gösterişsiz olanlardır.
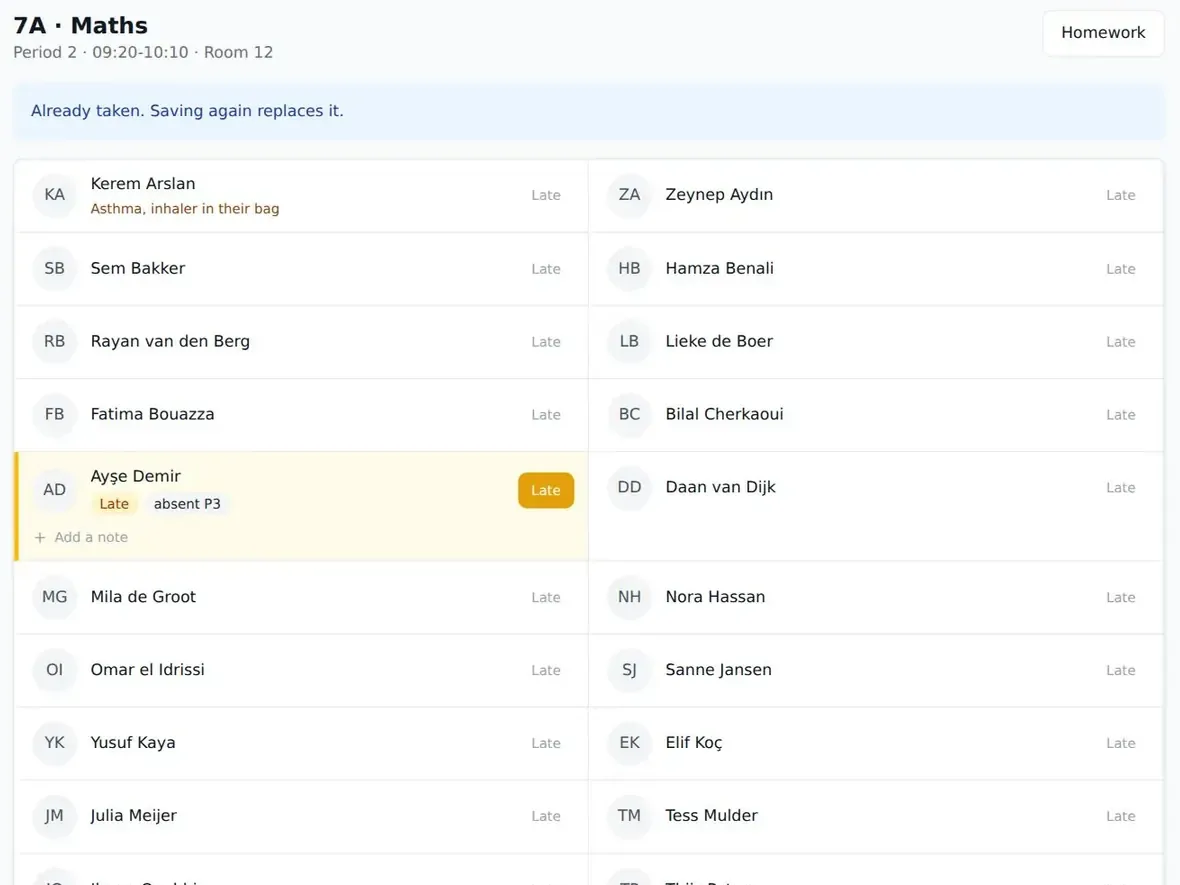
Herkese kendi girişini verin. Ortak idari ofis şifreleri, kimin ne yaptığını bilmeyi imkânsız kılar. Ardından her role yalnızca ihtiyacı olanı verin: bir öğretmenin tüm okulun sağlık notlarına değil, kendi sınıflarının yoklamasına ve iletişim bilgilerine ihtiyacı vardır. Bir velinin ihtiyacı kendi çocuğudur, fazlası değil.
İkinci önlem bir kayıttır. Bir velinin telefon numarası değişir ve bir mesaj yanlış kişiye giderse, onu kimin ve ne zaman değiştirdiğini görmek istersiniz. StudaHub’da yetkiler role göre belirlenir (yönetim, idari ofis, öğretmenler, veliler ve öğrencilerin her birinin kendi ekranı vardır, bkz. beş rol) ve kayıtlarda ve yetkilerde yapılan her değişiklik bir değişiklik kaydına girer. Hangi sistemi kullanırsanız kullanın, ikisini de isteyin.
Veriler nerede duruyor ve onları nasıl geri alırsınız?
Barındırma yeri önemlidir, çünkü kişisel verilerin AB dışına aktarılması ek koşullara bağlıdır. Avrupa’daki bir okul için en basit durum, verileri AB’de barındıran bir tedarikçidir.
Çıkış da en az bu kadar önemlidir. 20. madde kişilere, belirli durumlarda, verilerini yapılandırılmış, yaygın olarak kullanılan ve makinece okunabilir bir formatta alma hakkı verir. Bu haktan ayrı olarak, veri sorumlusu olarak tedarikçi değiştirdiğinizde tüm veri setinizi her zaman yanınızda götürebilmelisiniz. Bir tedarikçi dışa aktarmayı zorlaştırıyor ya da bunun için ücret alıyorsa, bu hem GDPR hem de bütçeniz için bir sorundur. Okul yönetim yazılımı değiştirme rehberimiz geçişin pratik tarafını ele alır.
StudaHub AB’de barındırılır ve veriler okula aittir: ayrılırken de dahil, her şeyi istediğiniz zaman açık formatlarda dışa aktarabilirsiniz.
Bir okul veri ihlalinden sonra ne yapmalı?
Okullardaki ihlaller nadiren dramatiktir. İletişim bilgilerini içeren bir tablo yanlış veli grubuna e-postayla gönderilir. Şifrelenmemiş bir dışa aktarma dosyası olan bir dizüstü bilgisayar trende unutulur. Eski bir gönüllünün girişi hâlâ çalışır.
-
madde, kişisel veri ihlalinin, kişilerin hak ve özgürlükleri için bir risk doğurmasının olası olmadığı durumlar dışında, fark edildiği andan itibaren mümkünse 72 saat içinde denetim makamına bildirilmesi gerektiğini söyler. Yetmiş iki saat, özellikle bir hafta sonuna denk gelirse, çabuk geçer; bu yüzden prosedürü şimdiden belirleyin:
-
Sınırlayın. E-postayı geri çağırın, girişi devre dışı bırakın, şifreyi değiştirin.
- Yazıya dökün. Ne oldu, ne zaman, hangi veriler, kaç kişi.
- Bildirilmesi gerekip gerekmediğine karar verin. Bu kararı okul müdürü ve veri koruma danışmanınız birlikte verir.
- Gerekiyorsa bildirin ve onlar için risk yüksekse etkilenen aileleri bilgilendirin.
- Nedeni giderin. Ardından bildirmemiş olsanız bile ihlali kayda geçirin.
Çocuklar, onay ve çevrim içi hizmetler
- madde çoğu zaman yanlış anlaşılır. Çevrim içi hizmetler doğrudan çocuklara sunulduğunda çocuklardan alınan onayı kapsar; her üye devlet 13 ile 16 arasında bir yaş belirler; bu yaşın altında onayı bir velinin vermesi ya da onaylaması gerekir.
Yoklamalar, iletişim bilgileri ve ödevler gibi temel okul yönetimi işleri için okullar genellikle çocuğun onayına dayanmaz, çünkü okulun işini yapabilmesi için bu verilere ihtiyacı vardır. Onay, isteğe bağlı ekstralar için daha önemlidir: web sitesindeki fotoğraflar, bir sınıf blogu, bir öğretmenin öğrencilerin kendilerinin kaydolmasını istediği bir uygulama. Bir öğretmen yeni bir çevrim içi araç önerdiğinde, ülkenizdeki yaş kurallarını ve aracın bir veri işleme sözleşmesi olup olmadığını kontrol etme anı odur.
Okul idari ofisiniz için bir GDPR kontrol listesi
Bunu idari ofisin her dönemki rutinine kopyalayın:
- Öğrenci ya da aile verisi tutan her sistemin bir listesi var
- Bu listedeki her tedarikçinin dosyada imzalı bir veri işleme sözleşmesi var
- Her tedarikçinin verilerimizi nerede barındırdığını biliyoruz
- Kayıt formumuz yalnızca gerçekten kullandığımız verileri soruyor
- Sağlık ve hassas notlar yalnızca ihtiyacı olan personele görünüyor
- Her personelin ve gönüllünün kendi girişi var, ortak şifre yok
- Ayrılanlar (personel, gönüllüler, aileler) son günlerinde erişimlerini kaybediyor
- Kayıtlarda ve yetkilerde yapılan değişiklikler kaydediliyor
- Tüm verilerimizi açık bir formatta dışa aktarabiliyoruz ve bunu test ettik
- Eski kayıtlar için bir saklama süremiz var ve ona uyuyoruz
- Herkes ihlal prosedürünü ve 72 saatlik bildirime kimin karar verdiğini biliyor
- Veliler için gizlilik bildirimimiz güncel ve kolayca bulunabiliyor
Okul öğrenci verileri ve GDPR: nereden başlamalı?
Her şeyi bir haftada düzeltmeye çalışmayın. Sistemlerin listesi ve veri işleme sözleşmeleriyle başlayın, çünkü en büyük eksikleri genellikle bu adım ortaya çıkarır. Ardından kayıt formunu sadeleştirin, girişleri düzene sokun ve ihlal prosedürünü tek bir sayfaya yazın.
Okullar için iyi bir GDPR uygulaması, büyük ölçüde yazıya dökülmüş iyi bir idari ofis düzenidir. Yeni bir yazılım seçiyorsanız yukarıdaki kontrol listesini soru listeniz olarak kullanın ve yanıtları fiyatlarla birlikte karşılaştırın. Herhangi bir öğrenci verisi girmeden önce her tedarikçiden rolleri, değişiklik kaydını ve dışa aktarmayı size göstermesini isteyin. StudaHub’da ilk 3 ay yarı fiyatına.
Sık sorulan sorular
GDPR küçük okullar ve hafta sonu okulları için de geçerli mi?
Evet. GDPR, büyüklüğü ne olursa olsun ve gönüllülerce yürütülse bile AB’deki kişiler hakkında kişisel veri işleyen her kuruluş için geçerlidir. Adlar, telefon numaraları ve sağlık notları içeren bir tablosu olan bir cumartesi okulu, büyük bir okulla aynı temel yükümlülüklere sahiptir: geçerli bir neden, asgari veri, makul güvenlik ve ailelere karşı dürüstlük.
Okulların öğrenci kayıtlarını tutmak için veli onayına ihtiyacı var mı?
Yoklamalar ve iletişim bilgileri gibi temel kayıtlar için dayanak genellikle onay değildir, çünkü okulun işleyebilmesi için bunlara ihtiyacı vardır. Onay, web sitesindeki fotoğraflar gibi isteğe bağlı şeyler için daha önemlidir. GDPR’nin 8. maddesi çocukları ve çevrim içi hizmetleri kapsar; yaşı her üye devlet 13 ile 16 arasında belirler. Ulusal rehberinize bakın.
Bir okul yazılım tedarikçisine GDPR hakkında ne sormalı?
İmzalı bir veri işleme sözleşmesi isteyin; verilerin nerede barındırıldığını, tedarikçide kimin erişebildiğini, erişimin role göre nasıl denetlendiğini, değişikliklerin kaydedilip kaydedilmediğini, ihlallerin size nasıl bildirildiğini ve ayrılırsanız her şeyi açık formatlarda nasıl dışa aktaracağınızı sorun. Bunlardan herhangi birine verilen belirsiz yanıtlar bir uyarı işaretidir.
GDPR kapsamında öğrenci verilerinden kim sorumlu, okul mu yazılım tedarikçisi mi?
Okul veri sorumlusudur: öğrenci verilerinin neden ve nasıl kullanılacağına karar verir ve bunlardan sorumlu kalır. Verileri okul adına saklayan bir yazılım tedarikçisi veri işleyendir ve yazılı bir sözleşmeyle, yani 28. maddenin şart koştuğu veri işleme sözleşmesiyle çalışmalıdır. İkisinin de yükümlülükleri vardır, ama velilere hesap veren okuldur.
Bir okul öğrenci kayıtlarını ne kadar süre tutabilir?
GDPR tek bir süre belirlemez. Kayıtlar yalnızca açık bir amaç olduğu sürece tutulmalıdır ve bazı kayıtların ülkenize bağlı yasal asgari süreleri vardır. Her kayıt türü için bir saklama süresi yazın, bunu her yıl uygulayın ve süre dolduğunda yazılımınızın verileri silmenize ya da dışa aktarmanıza izin verdiğinden emin olun.