AVG op school: een heldere gids voor leerlinggegevens
De AVG op school in gewone taal: wat de regels betekenen voor leerlinggegevens, wat je elke softwareleverancier vraagt en een checklist voor je administratie.
In het kort
- Je school is de verwerkingsverantwoordelijke voor leerlinggegevens. Elke softwareleverancier die ze voor je bewaart, is een verwerker en heeft een schriftelijke verwerkersovereenkomst nodig.
- Verzamel alleen wat je echt gebruikt, beperk per rol wie het kan zien en leg vast wie wat heeft gewijzigd.
- Ken je werkwijze bij een datalek voordat je die nodig hebt: een meldplichtig datalek gaat waar mogelijk binnen 72 uur naar de toezichthouder.
De AVG op school komt neer op vijf gewoontes: weet waarom je elk stukje leerlinggegevens hebt, bewaar zo weinig mogelijk, houd het veilig, laat alleen de juiste mensen het zien en kun laten zien wat je hebt gedaan. De wet is lang, maar voor de administratie van een school dekken die gewoontes het meeste dagelijkse werk. De rest is papierwerk dat bewijst dat de gewoontes echt zijn.
Deze gids is voor directeuren, hoofden administratie en de mensen die weekendscholen en verenigingen draaiende houden. Hij legt uit wat de Algemene verordening gegevensbescherming in de praktijk betekent voor leerlinggegevens, wat je controleert voordat je die gegevens in software zet, en wat je doet op de slechte dag waarop er iets misgaat.
Eerst een eerlijke opmerking. Dit is algemene informatie voor de administratie van een school, geen juridisch advies. Je land kan bovenop de AVG eigen regels hebben, en twijfel je over een specifiek geval, vraag het dan aan je privacyadviseur of aan de toezichthouder, in Nederland de Autoriteit Persoonsgegevens.
Wat betekent de AVG voor een school, in één tabel?
De verordening zelf is Verordening (EU) 2016/679. Je hoeft hem niet helemaal te lezen. Deze zes artikelen doen op een school het meeste werk:
| Artikel | Wat erin staat | Hoe het er op school uitziet |
|---|---|---|
| Artikel 5 | Beginselen, waaronder dataminimalisatie | Verzamel alleen velden die je echt gebruikt. Verwijder wat je niet meer nodig hebt. |
| Artikel 8 | Kinderen en onlinediensten; lidstaten kiezen een leeftijd tussen 13 en 16 | Wees voorzichtig als leerlingen zich zelf aanmelden voor onlinediensten. |
| Artikel 20 | Overdraagbaarheid van gegevens | Gegevens moeten eruit kunnen in een gestructureerd, machineleesbaar formaat. |
| Artikel 28 | Verwerkers hebben een schriftelijk contract nodig | Elke leverancier die je gegevens bewaart, tekent een verwerkersovereenkomst. |
| Artikel 32 | Beveiliging van de verwerking | Wachtwoorden, toegang per rol, versleutelde verbindingen, verstandige hosting. |
| Artikel 33 | Datalekken waar mogelijk binnen 72 uur melden | Weet wie beslist, wie meldt en waar. |
Werk je in het Verenigd Koninkrijk, dan vallen de regels onder de UK GDPR, en het Information Commissioner's Office publiceert materiaal voor scholen over gegevens van kinderen. Dat is het lezen waard in welk land je ook werkt, want het is geschreven voor precies de vragen die een schooladministratie stelt.
Wie is verantwoordelijk voor leerlinggegevens: de school of de leverancier?
De school is de verwerkingsverantwoordelijke. Jij bepaalt welke gegevens je over leerlingen en gezinnen verzamelt en waarvoor je ze gebruikt. Die verantwoordelijkheid blijft bij jou, ook als de gegevens in het systeem van een ander staan.
Elk bedrijf dat die gegevens namens jou bewaart of verwerkt, is een verwerker: je schooladministratiesoftware, je e-mailprovider, de clouddrive waar de inschrijfformulieren terechtkomen. Artikel 28 zegt dat die relatie in een schriftelijk contract moet staan, meestal een verwerkersovereenkomst genoemd. Daarin staat wat de verwerker met de gegevens mag doen, de beveiliging, subverwerkers, het melden van datalekken en wat er aan het eind met de gegevens gebeurt.
Maak in de praktijk een eenvoudige lijst van elk hulpmiddel dat met leerlinggegevens werkt. De meeste administraties schrikken van hoe lang die wordt. Controleer daarna of er voor elk een verwerkersovereenkomst in het archief zit.
Dataminimalisatie: de gewoonte die de meeste problemen voorkomt
Artikel 5 vraagt dat gegevens „toereikend, ter zake dienend en beperkt” zijn tot wat je nodig hebt. Dit is het beginsel dat je op de muur van de administratie hangt, want elk veld dat je niet verzamelt, kan niet uitlekken, niet verouderen en heeft geen verwijderroutine nodig.
Loop je inschrijfformulier regel voor regel door en vraag bij elke vraag waar die voor is:
- Naam, geboortedatum, klas: nodig voor de presentielijst.
- Namen, telefoonnummer en e-mail van ouders: nodig om gezinnen te bereiken bij afwezigheid en noodgevallen.
- Medische notities en allergieën: nodig, maar alleen de mensen die voor het kind zorgen, horen ze te zien.
- Godsdienst, nationaliteit, werkgever van de tweede ouder: vraag je af of iemand dit echt gebruikt. Zo niet, verzamel het dan niet meer.
- Oude gegevens van leerlingen die jaren geleden zijn vertrokken: leg een bewaartermijn vast en houd je eraan.
Gevoelige gegevens zoals informatie over gezondheid verdienen extra zorg. Houd ze bij de medewerkers die ze nodig hebben, en kopieer ze niet in e-mails of gedeelde spreadsheets.
Toegang per rol en vastleggen wat er verandert
De AVG noemt niet precies welke beveiligingsmaatregelen je moet nemen. Artikel 32 vraagt om beveiliging die past bij het risico. Voor een school zijn de nuttigste maatregelen weinig spectaculair.
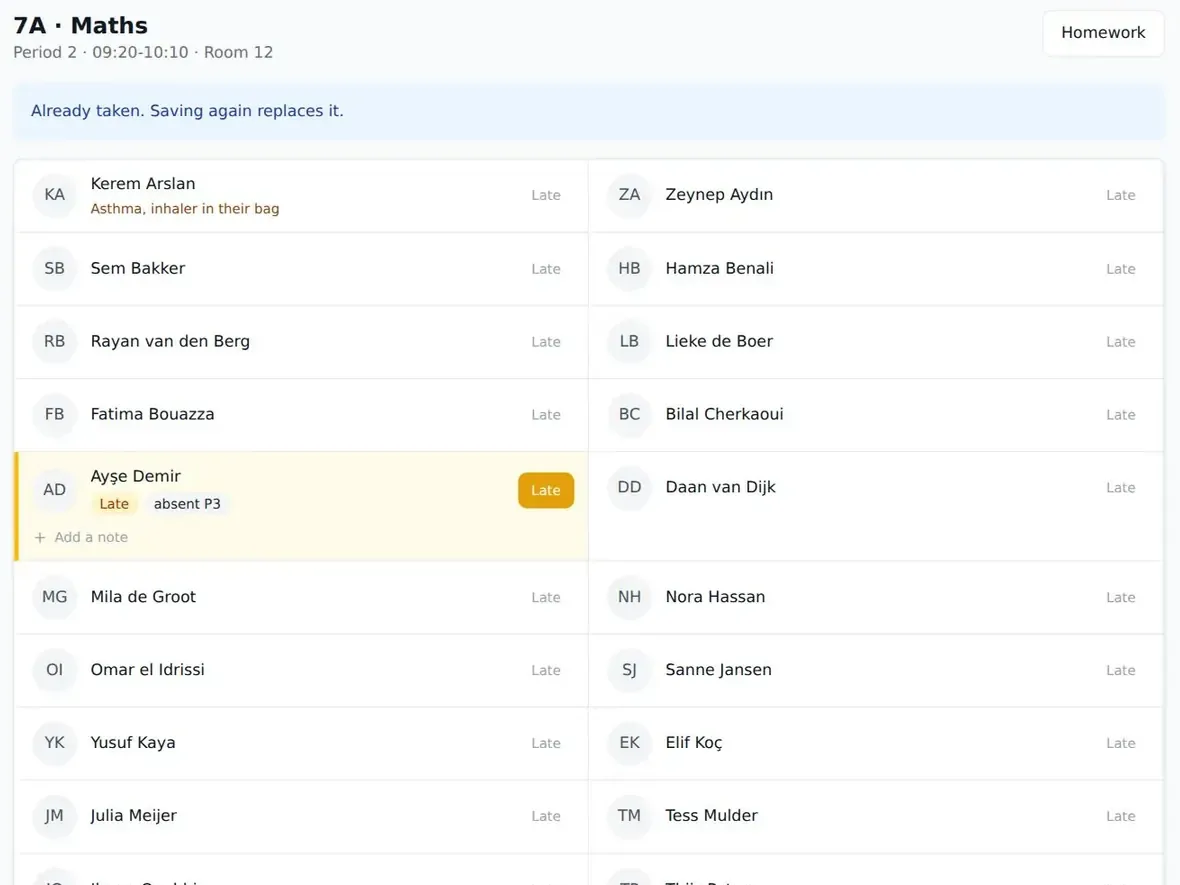
Geef iedereen een eigen login. Met gedeelde wachtwoorden op de administratie is het onmogelijk te weten wie wat heeft gedaan. Geef daarna elke rol alleen wat die nodig heeft: een docent heeft de presentielijst en de contactgegevens van de eigen klassen nodig, niet de medische notities van de hele school. Een ouder heeft het eigen kind nodig, niets meer.
De tweede maatregel is een logboek. Verandert het telefoonnummer van een ouder en gaat een bericht naar de verkeerde persoon, dan wil je zien wie het heeft gewijzigd en wanneer. In StudaHub worden rechten per rol ingesteld (directie, administratie, docenten, ouders en leerlingen hebben elk een eigen weergave, zie de vijf rollen) en elke wijziging in gegevens en rechten komt in een logboek. Welk systeem je ook gebruikt, vraag om allebei.
Waar staan de gegevens en hoe krijg je ze eruit?
De locatie van de hosting doet ertoe, omdat voor het doorgeven van persoonsgegevens buiten de EU extra voorwaarden gelden. Voor een Europese school is de eenvoudigste positie een leverancier die in de EU host.
Net zo belangrijk is de uitgang. Artikel 20 geeft mensen in bepaalde gevallen het recht om hun gegevens te krijgen in een gestructureerd, gangbaar en machineleesbaar formaat. Los van dat recht moet je als verwerkingsverantwoordelijke altijd je hele dataset kunnen meenemen als je van leverancier wisselt. Maakt een leverancier exporteren lastig of rekent die er geld voor, dan is dat een probleem voor de AVG en voor je begroting. Onze gids over overstappen naar een nieuw schooladministratiesysteem behandelt de praktische kant van de overstap.
StudaHub wordt gehost in de EU en de gegevens zijn van de school: je kunt alles op elk moment exporteren in open formaten, ook als je vertrekt.
Wat doet een school na een datalek?
Datalekken op scholen zijn zelden spectaculair. Een spreadsheet met contactgegevens wordt naar de verkeerde groep ouders gemaild. Een laptop met een onversleutelde export blijft in de trein liggen. Een vrijwilliger die al weg is, heeft nog een login die werkt.
Artikel 33 zegt dat een datalek met persoonsgegevens waar mogelijk binnen 72 uur nadat je ervan weet, gemeld moet worden aan de toezichthouder, tenzij het waarschijnlijk geen risico oplevert voor de rechten en vrijheden van mensen. Tweeënzeventig uur gaat snel, zeker in een weekend, dus spreek de werkwijze nu af:
- Beperk de schade. Haal de e-mail terug, blokkeer de login, verander het wachtwoord.
- Schrijf het op. Wat er is gebeurd, wanneer, welke gegevens, hoeveel mensen.
- Bepaal of het gemeld moet worden. De directeur en je privacyadviseur beslissen dat samen.
- Meld het als dat nodig is, en informeer de betrokken gezinnen als het risico voor hen hoog is.
- Haal de oorzaak weg. Leg het datalek daarna vast, ook als je het niet hebt gemeld.
Kinderen, toestemming en onlinediensten
Artikel 8 wordt vaak verkeerd begrepen. Het gaat over toestemming van kinderen als onlinediensten rechtstreeks aan hen worden aangeboden, en elke lidstaat kiest een leeftijd tussen 13 en 16 waaronder een ouder die toestemming moet geven of goedkeuren.
Voor de kern van de schooladministratie, zoals presentielijsten, contactgegevens en huiswerk, steunen scholen meestal niet op de toestemming van het kind, omdat de school de gegevens nodig heeft om haar werk te doen. Toestemming telt meer bij extra's: foto's op de website, een klassenblog, een app waarvoor een docent leerlingen zich zelf wil laten aanmelden. Stelt een docent een nieuw onlinehulpmiddel voor, dan is dat het moment om de leeftijdsregels in jouw land te controleren en na te gaan of er een verwerkersovereenkomst is.
Een AVG-checklist voor je schooladministratie
Neem dit op in de vaste routine van de administratie, elke periode:
- We hebben een lijst van elk systeem met gegevens van leerlingen of gezinnen
- Elke leverancier op die lijst heeft een ondertekende verwerkersovereenkomst in ons archief
- We weten waar elke leverancier onze gegevens host
- Ons inschrijfformulier vraagt alleen gegevens die we echt gebruiken
- Medische en gevoelige notities zijn alleen zichtbaar voor medewerkers die ze nodig hebben
- Elke medewerker en vrijwilliger heeft een eigen login, geen gedeelde wachtwoorden
- Wie vertrekt (medewerkers, vrijwilligers, gezinnen) verliest de toegang op de laatste dag
- Wijzigingen in gegevens en rechten worden vastgelegd
- We kunnen al onze gegevens in een open formaat exporteren en hebben dat getest
- We hebben een bewaartermijn voor oude gegevens en houden ons eraan
- Iedereen kent de werkwijze bij een datalek en weet wie beslist over de melding binnen 72 uur
- Onze privacyverklaring voor ouders is actueel en makkelijk te vinden
Zo begin je met de AVG op school
Probeer niet alles in één week op te lossen. Begin met de lijst van systemen en de verwerkersovereenkomsten, want die stap laat meestal de grootste gaten zien. Maak daarna het inschrijfformulier korter, ruim de logins op en schrijf de werkwijze bij een datalek op één pagina.
Goed omgaan met de AVG op school is vooral goed werk op de administratie, op papier gezet. Kies je nieuwe software? Gebruik de checklist hierboven als je lijst met vragen, en vergelijk de antwoorden naast de prijzen. Vraag elke leverancier om je de rollen, het logboek en de export te laten zien voordat er leerlinggegevens in gaan. De eerste 3 maanden betaal je bij StudaHub de halve prijs, en het is één vaste prijs per school.
Veelgestelde vragen
Geldt de AVG ook voor kleine scholen en weekendscholen?
Ja. De AVG geldt voor elke organisatie die persoonsgegevens verwerkt van mensen in de EU, hoe klein ook en ook als die door vrijwilligers wordt gerund. Een zaterdagschool met een spreadsheet met namen, telefoonnummers en medische notities heeft dezelfde basisplichten als een grote school: een goede reden, zo weinig mogelijk gegevens, verstandige beveiliging en eerlijkheid naar gezinnen.
Hebben scholen toestemming van ouders nodig om leerlinggegevens te bewaren?
Meestal is toestemming niet de grondslag voor de kern van het dossier, zoals presentielijsten en contactgegevens, omdat de school die nodig heeft om te kunnen werken. Toestemming telt meer bij keuzezaken zoals foto's op een website. Artikel 8 gaat over kinderen en onlinediensten; elke lidstaat kiest een leeftijd tussen 13 en 16. Kijk wat in jouw land geldt.
Wat vraagt een school een softwareleverancier over de AVG?
Vraag om een ondertekende verwerkersovereenkomst, waar de gegevens worden gehost, wie bij de leverancier erbij kan, hoe de toegang per rol wordt geregeld, of wijzigingen worden vastgelegd, hoe datalekken aan jou worden gemeld en hoe je alles in open formaten exporteert als je vertrekt. Een vaag antwoord op een van deze vragen is een waarschuwingsteken.
Wie is volgens de AVG verantwoordelijk voor leerlinggegevens, de school of de softwareleverancier?
De school is de verwerkingsverantwoordelijke: die bepaalt waarom en hoe leerlinggegevens worden gebruikt, en blijft ervoor verantwoordelijk. Een softwareleverancier die de gegevens voor de school bewaart, is een verwerker en moet werken onder een schriftelijk contract, de verwerkersovereenkomst die artikel 28 verplicht stelt. Allebei hebben ze plichten, maar de school legt verantwoording af aan ouders.
Hoe lang mag een school leerlinggegevens bewaren?
De AVG noemt niet één termijn. Gegevens bewaar je alleen zolang er een duidelijk doel is, en voor sommige gegevens gelden wettelijke minimumtermijnen die van je land afhangen. Leg per soort gegevens een bewaartermijn vast, pas die elk jaar toe en zorg dat je software je de gegevens laat verwijderen of exporteren als die termijn voorbij is.